資安與個資管理
資安與個資管理
相關政策與目的
面對商業競爭與全球化的挑戰,資訊安全與營運資料保護是企業永續發展與維持核心競爭力的重要基石;為確保資訊系統之穩定性、安全性及可用性,並因應AI時代的挑戰,台泥致力於強化資訊安全管理機制與防禦能力,訂有資訊安全政策、人工智慧政策,以期建立安全及可信賴之電腦化作業環境,確保系統、資料、設備及網路安全,以保護公司重要資訊資產及資訊系統作業正常運作。同時,本公司也重視利害關係人的個人資料保護,訂有個人資料保護及管理政策。
資訊安全適用範圍與對象
適用於台泥企業團及國內外子公司、台資公司及其他具有實質控制能力之集團關係企業,範圍包含各營運據點同仁及接觸集團內部資訊之委外廠商、約聘廠商及派遣廠商。
個人資料保護及管理政策適用範圍與對象
本公司內所有員工,以及客戶、供應商、承包商、外部顧問等協力廠商所屬人員,皆為該政策所涵蓋之對象。
針對個資侵害事件,本公司將依個人資料保護法、內部通道處理程序及相關規範調查處理,由資安長擔任專責管理單位,並負責統籌及推動相關事宜。
資訊安全管理架構
 | 建立資安管理制度與跨部門資安委員會本公司於2020年通過ISO/IEC 27001:2013國際標準,採用PDCA之循環運作模式,建立與實施資訊安全管理制度,並由總經理於召集成立跨部門「資訊安全管理委員會」,每年固定召開一次會議,負責審議資訊安全規劃與執行之有效性及資訊安全重大決議事項,並協調分配資訊安全所需資源;同時於2023年12月完成ISO/IEC 27001:2022轉版作業,以符合最新的資安要求。 |
 | 資訊安全管理小組資訊安全管理委員會底下設立「資訊安全管理小組」,主要負責資訊系統之資訊安全管理制度規劃、建立、實施、維護、審查與持續改善,並將資訊安全相關議題於資訊安全管理委員會提報。 |
 | 定期檢討與報告資訊安全管理小組定期召開會議檢討執行情形,並每年定期向董事會報告執行情形與檢討。 |
 | 強化資安體系本公司於2022年4月11日董事會決議並公告設立資安長與資訊安全部,資安部包含一位資安專責主管及兩位資安專責成員,主要負責台泥企業團整體資安架構設計、資安維運與監控、內外部資安事件回應與調查,並定期向資安長匯報工作進度,資安長則向上報告於台泥企業團董事長與總經理。 為宣示台泥企業團對於資訊安全的重視,於2024年董事會上決議成立「資訊安全管理委員會」,並委由公司獨立董事擔任會議主席及召集人,並於2025年起由資安長定期於資訊安全管理委員會上呈報年度資安辦理情形。 |
資訊安全目標與管理方案
資訊安全目標
- 維持台泥企業團營運業務的穩定性,避免系統中斷或其他資安事件造成營運損失。
- 對台泥企業團之營業秘密等機敏資料採取適當保護措施,以降低發生毀損、竊取、洩漏、竄改、濫用以及侵權等資安事件之衝擊與風險。
- 持續提升台泥企業團各資訊資產之機密性、完整性與可用性。

管理方案
- 2022 年加入台灣電腦網路危機處理暨協調中心(TWCERT/CC)以及趨勢科技等資安大廠的威脅情資中心,透過郵件不定期接收威脅情資,評判公司內部設備或軟體是否暴露威脅之下並限期負責人及時修補。
- 2025 年資安專責成員共 5 人,資安支援團隊共計 30 人,並定期執行資安教育訓練及社交工程演練將資安意識推廣至台泥企業團所有員工,以達到人人均為資安人的目的。
- 截至 2025 年 11 月,共召開 38 場資安周會、10 場資安月會、3 場資安季會,積極探討資安工具應用、資安專案執行現況與資安人力分事宜。
- 因應台泥積極轉型,重視能源事業營業秘密保護措施並強化其資安控管措施,如推行資料不落地、機敏資料集中化控管、遠距工作資安強化等措施。
資訊安全控制措施
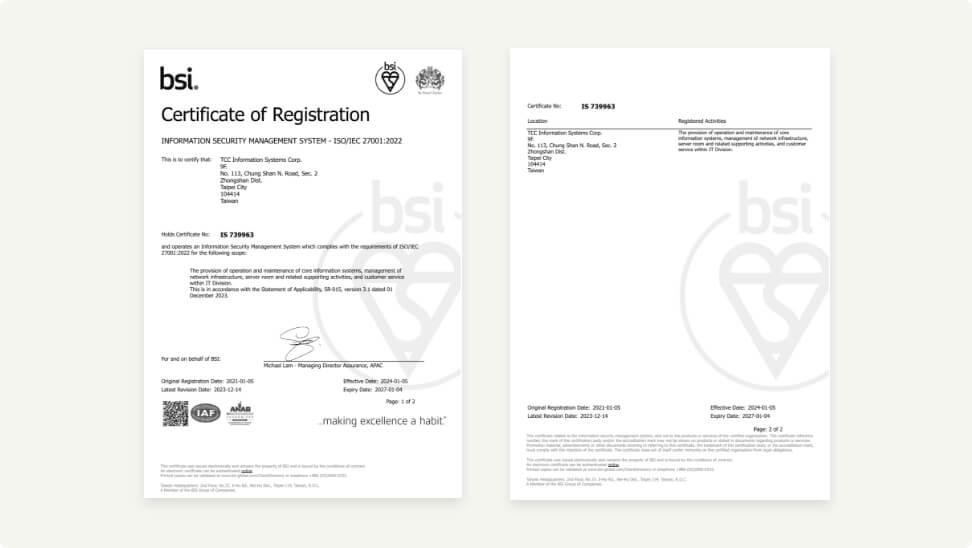
- 台泥企業團於 2021 取得ISO/IEC 27001:2013國際資安標準認證,並於 2023 年 12 月通過ISO/IEC 27001:2022轉版認證,認證有效期限從 2024 年 1 月至 2027 年 1 月。
- 資訊安全防護人人有責,為確保台泥企業團員工之資訊安全意識,每年定期舉辦社交工程演練及資安教育訓練,2025 年共舉辦 4 次社交工程演練,員工違規率為 3.49% 以及 2 場資安相關教育訓練,內容包含近期熱門議題如AI相關的資安事件,以強化員工自身之資訊安全意識,避免受到社交工程之危害以致資訊安全事件發生。
- 每年定期審視資安政策與規範內容,2025 年修訂資訊安全政策 1 次,並由人資部門向企業團全體同仁佈達資訊安全政策與要求。
- 台泥企業團所有員工、委外廠商暨其協力廠商須簽定保密合約,以確保存取台泥企業團資訊服務或相關業務者,有責任及義務保護其所取得或使用台泥企業團之資訊資產,以防止遭未經授權存取、擅改、破壞或不當揭露。
- 每年定期盤點資訊資產清單,依照資安風險評鑑機制進行風險管理與改善,落實資訊安全管理精神,並定期使用資產軟硬體盤點工具,有效盤查軟硬體使用資訊,以防止同仁安裝未授權軟體或侵犯智財權之軟體。
- 每年定期盤點核心業務統之系統權限帳號,並依照Need-to-use原則給予適當權限,並透過特權帳號管理系統(PAM)控管高權限帳號安全。
- 導入行動動態密碼系統(MOTP)作為雙因子驗證機制,透過指紋辨識方式登入以減少密碼遺忘或遭破解之風險。
- 導入弱點掃描工具,並定期針對企業團核心系統執行弱掃作業並須修補鎖發現至中高風險弱點,並持續追蹤複掃直至無中高風險存在。
- 核心業務系統與設備皆有建立即時監控告警機制(PRTG),如發生異常狀況可及時通知系統管理人員緊急處理,並有執行適當備援或備份機制且定期演練,以維持核心業務系統之可用性;並定期執行弱點掃描與滲透測試,以找出系統中所存在的弱點項目並及時修補。
- 辦公所使用之個人電腦皆安裝防毒軟體,並定期進行系統更新與病毒碼更新以降低駭客攻擊之風險及勒索病毒之危害。
- 台泥企業團全面導入惡意連線及內部擴散防護(DDI)及端點偵測回應(EDR),並透過託管式偵測及回應(MxDR)由外部專家團隊協助監控台泥企業團的端點設備安全。
- 導入生產場域(OT)防護措施,保護生產線安全防範機台設備中毒導致營運中斷,並採購掃毒隨身碟可於產線新設備機台再連接至內網前先行掃描找出可疑病毒。
- 導入機敏檔案加密系統,保護核心業務資料,防止遭駭客盜取營業秘密造成台泥企業團的營運衝擊。
- 嚴格控管台泥企業團檔案對外傳輸管道,包含可攜式設備(如USB)、雲端硬碟、通訊軟體(IM)、檔案傳輸協定(FTP)及郵件寄送機制等。
- 建立並維護網路相關安全性作業,包含防火牆控管、遠端連線安全設定(VPN)、入侵偵測防禦機制,WAF應用系統防火牆及上網行為監控,以降低遭到外部駭客入侵的風險。
- 定期檢視核心系統與設備之稽核軌跡,確保無內外部異常存取行為。
- 制定資訊安全事件的回應及通報標準程序,以適當處理資訊安全事件,避免傷害擴大。
- 定期執行內、外部稽核作業,用以監督資訊安全制度遵循的落實度,並針對稽核發現事項進行矯正預防措施。
- 建立AI for Security機制,透過大語言模型分析系統網路之稽核軌跡,及時鑑別出潛在的異常威脅並及早預防。
- 導入自動化紅隊演練工具,模擬駭客攻擊情境並分析潛在的可攻擊路徑,並整合CVE弱點項目供管理員修復相關弱點威脅。
負責任的人工智慧(Responsible AI)管理行動
台泥鼓勵人工智慧(Artificial Intelligence, AI)之創新、實驗與發展,並重視其負責任之應用與治理,以可信賴及以人為本之方式開發、導入、使用與管理AI,推動AI成為促進永續發展、提升營運韌性與創造長期價值的力量。台泥遵循《人工智慧基本法》訂定「人工智慧(AI)發展宣言」,密切關注《歐盟人工智慧法》(EU AI Act)及國際AI治理趨勢,並已規劃於2027年導入ISO 42001。
項目 | 台泥行動 |
|---|---|
| 限制敏感 AI 功能之存取權限 |
|
| AI 生成內容標示 | 凡對外發布、公開揭露或向外部利害關係人傳播之文字、圖像及影音等 AI 生成內容,均強制要求進行顯著標註(明確聲明為 AI 輔助或生成),確保資訊揭露之真實性與透明度。 |
AI模型偏移之偵測與修正機制 |
|
評估AI模型之公平性與偏見風險 |
|
降低AI資料中心與模型生態足跡之作為 | 在評選與引進外部 AI 模型、雲端服務商及運算資源代理商時,已將供應商之「低碳足跡」、「綠色機房架構」及「能源使用效率」列為評選要件,藉由採購影響力優先挑選採用再生能源及具備低碳基礎建設之合作夥伴,降低算力背後之隱性生態足跡。 |
針對不適當生成結果之反映機制 | AI生成結果若對使用者或第三方造成不利影響,可透過公司管道提出申訴,包括:內部安心平台、員工意見信箱等;或透過公司官網提供之管道提出申訴,詳情請參考聯絡我們。 |
AI工具的永續影響力量化 | 台泥進入工業數位革命,推動數位孿生(Digital Twin),全面導入AI人工智慧技術,逐步從「傳統自動化」躍升至「全流程AI自主優化」,打造AI無人智慧工廠。推動人類與AI代理(AI Agent)的人機協作,以AI作為引發經營革新的核心,全面重塑工作方式與組織文化。
詳情請參考 2025永續報告書 Pillar IV。 |
員工AI倫理與安全教育訓練 | 2026年度資安宣導教育訓練,已正式將「人工智慧新興趨勢與安全倫理」列為核心模組。培訓內容涵蓋生成式AI與演算法之近期安全議題、企業機密資料保護與防範措施,並明確宣導內部「常見AI禁止與受限使用項目」,確保員工在日常營運中具備安全合規且符合道德標準之AI使用意識。 |
2025年相關績效
- 台泥台灣與中國大陸據點、子公司Molicel、和平電力與OYAK CEMENT皆已取得ISO 27001資訊安全管理系統認證
全球新進員工簽署資訊安全聲明書之比例達100%,並不定期舉辦專家課程、發送資安政策與防護措施,提升全體員工資安意識,包含:
➤ 員工資安教育訓練:累積時數 1950 小時,合計 2350 人次
➤ 個人資料認知教育訓練:累積時數 604 小時,合計 646 人次- CIMPOR子公司另推動CyberReady自動化網路安全訓練,另有2次AI相關資安事件之資安教育訓練
- 共完成 4 次資安健檢與 4 次社交工程演練,演練整體違規率為 3.49%,並持續以社交工程違規率低於 3.5% 為管理目標
- 2025 年無重大資安與個資申訴案件發生